Não foi necessário um ataque confirmado: a identificação de um risco já foi suficiente para interromper serviços.
Em 21 de outubro, uma vulnerabilidade na linguagem PHP levou órgãos do Governo Federal a suspender preventivamente sistemas críticos, incluindo o Sistema Eletrônico de Informações (SEI). Não foi necessário um ataque confirmado: a identificação de um risco já foi suficiente para interromper serviços.
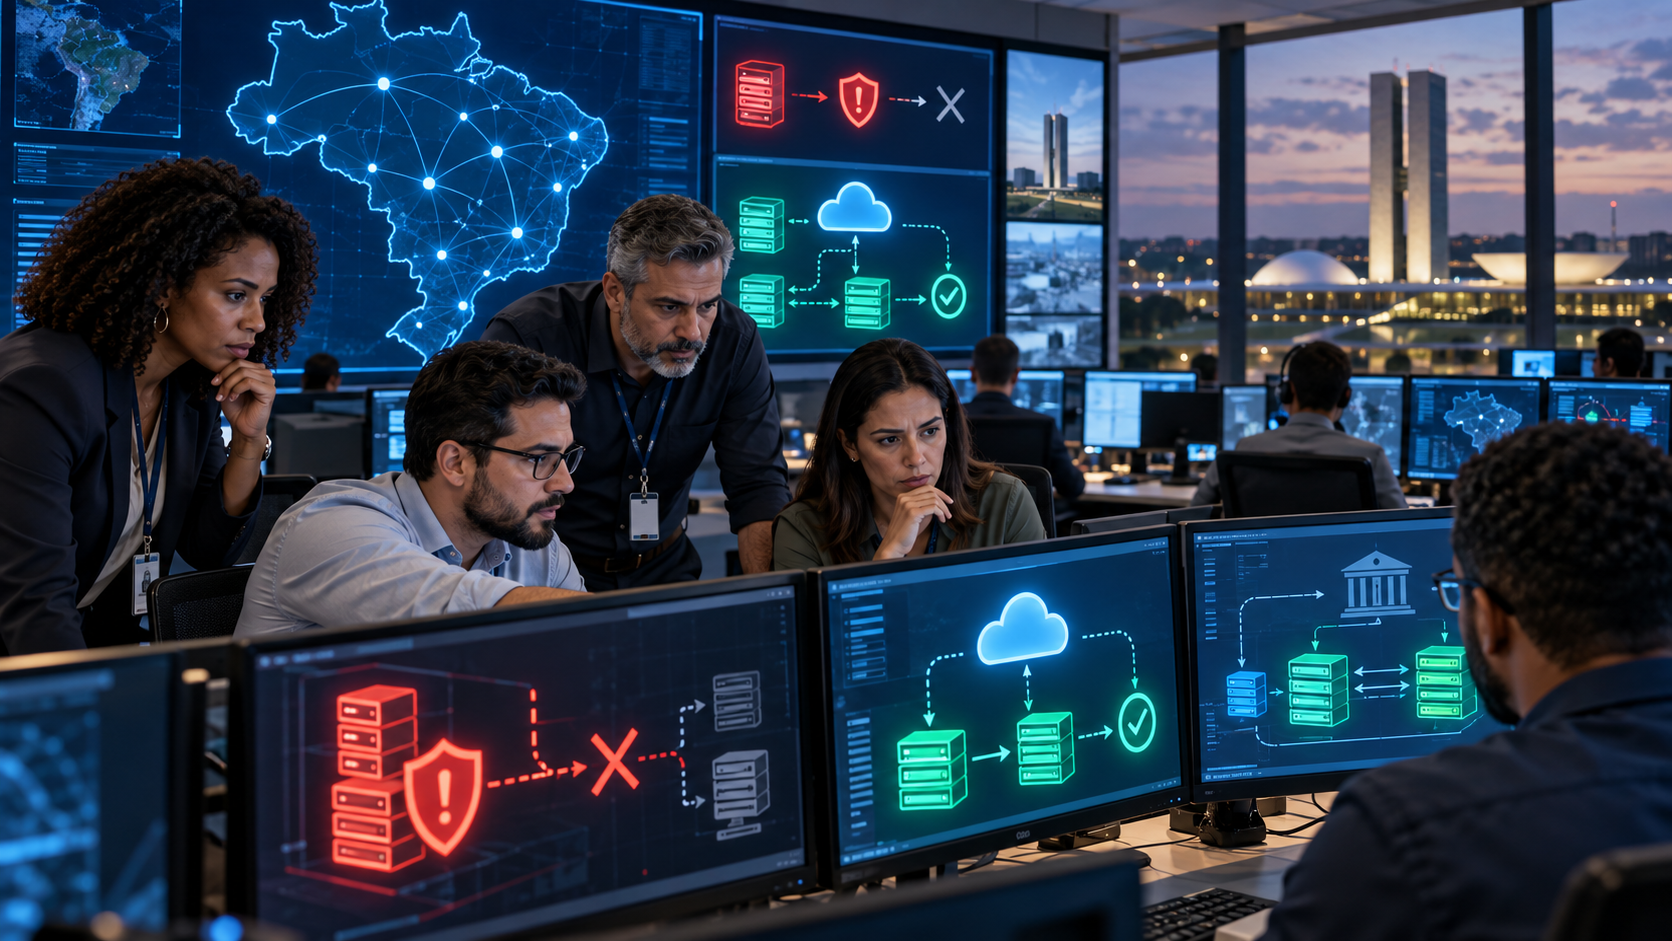
O episódio levanta uma questão importante: quando a segurança exige a suspensão de um sistema, como garantir a continuidade dos serviços públicos? Mesmo com servidores redundantes, máquinas virtuais replicadas e backups atualizados, uma aplicação vulnerável pode permanecer indisponível.
Nesse cenário, conceitos como RTO, RPO, segregação de ambientes e recuperação de desastres tornam-se essenciais. Afinal, replicar uma aplicação vulnerável para outro datacenter não elimina o risco. A recuperação exige ambientes seguros, dados íntegros e procedimentos previamente testados.
Arquiteturas híbridas, backup em nuvem e sites de contingência, permitem estabelecer diferentes camadas de proteção. Com políticas adequadas de retenção e testes periódicos de restauração, é possível reduzir o impacto dos incidentes e acelerar a retomada operacional.
Continuidade não significa apenas manter servidores funcionando, mas estar preparado para situações em que desligá-los é a decisão mais segura.
E no seu órgão, o plano de recuperação já foi testado para situações como essa?